Blog
PHP-Sicherheitslücke PHP2Shell: Was du jetzt für deine Website tun musst
Sicherheit
Kategorie
23. Oktober 2026
Datum
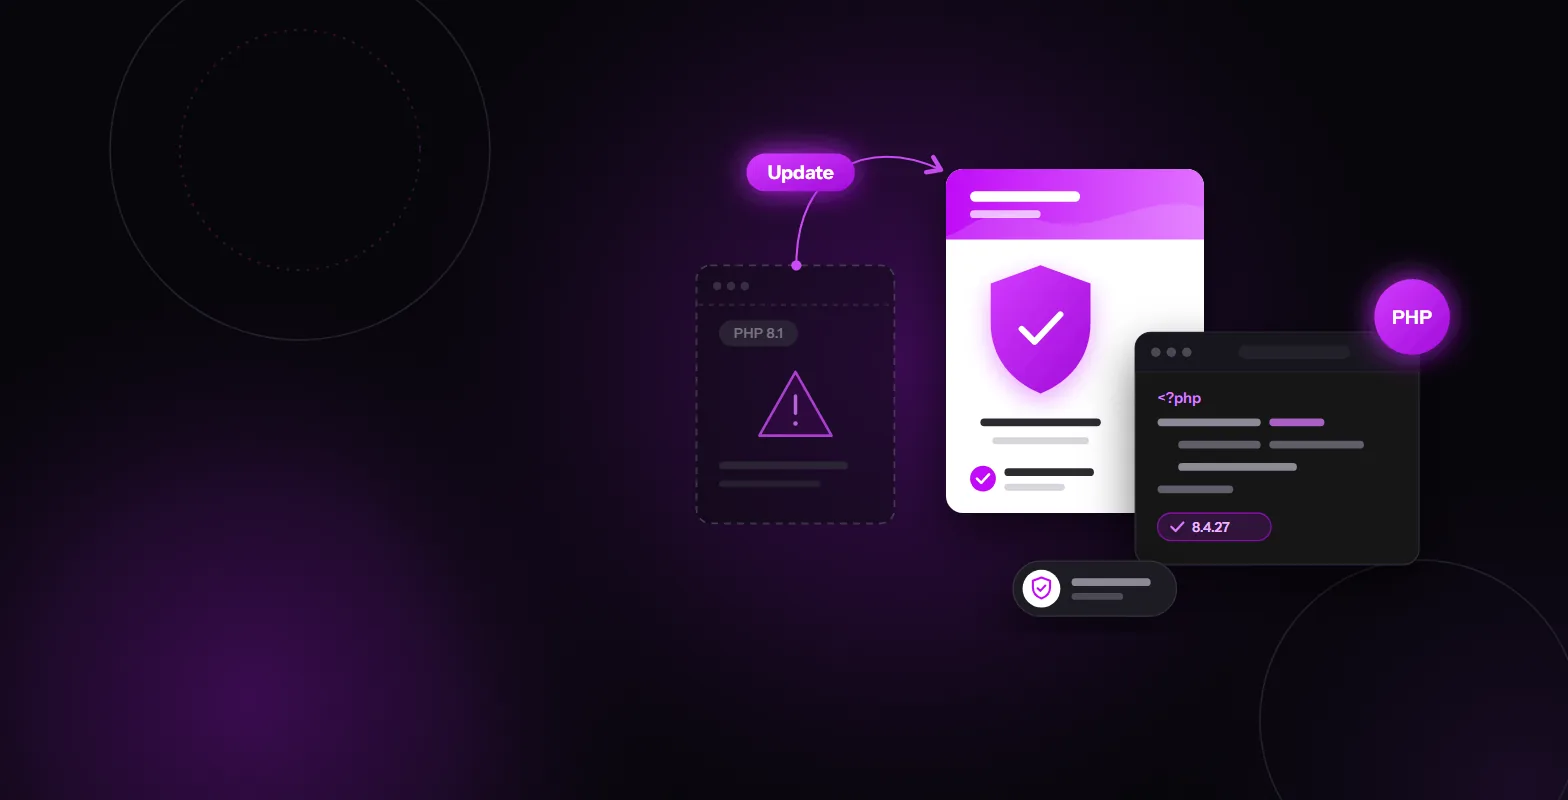
Am 21. Oktober 2026 hat das PHP-Team zwei schwere Sicherheitslücken geschlossen. PHP steckt hinter einem Großteil aller Websites, auch hinter jeder WordPress-Seite. Deshalb betrifft das Thema sehr viele Betriebe.
Bekannt geworden sind die beiden Lücken unter dem Namen „PHP2Shell“. Hier erklären wir ohne Fachchinesisch, was passiert ist, ob deine Website betroffen ist und was du jetzt tun solltest. Kein Grund zur Panik, aber ein guter Grund, heute kurz nachzufragen. Grundlage sind der Sicherheitshinweis des PHP-Teams und die Warnung des BSI, Stand 23. Oktober 2026.
Kurz gesagt
Sicherheitsforscher hatten in PHP zwei schwere Fehler entdeckt und dem PHP-Team gemeldet. Eigentlich sollten die Details geheim bleiben, bis ein Update bereitsteht. Doch sie gerieten vorher an die Öffentlichkeit, und so wurde aus einer stillen Reparatur ein Wettlauf mit der Zeit.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat eine eigene Warnung herausgegeben und rät, das Update sofort einzuspielen. Viele Behörden, Hochschulen und Unternehmen in Europa haben ihre Websites vorsorglich für einige Stunden abgeschaltet, bis das Update installiert war. Den Namen „PHP2Shell“ haben die Lücken in Anlehnung an „Log4Shell“ bekommen, eine ähnlich schwere Lücke aus dem Jahr 2021.
Wenn jemand deine Website aufruft, baut der Server die Seite in diesem Moment zusammen: Er holt Texte und Bilder aus der Datenbank, verarbeitet dein Kontaktformular und schickt das fertige Ergebnis an den Browser. Diese Arbeit erledigt bei sehr vielen Websites PHP. WordPress, Joomla, TYPO3, Shopware und viele Online-Shops laufen damit.
Ein Vergleich: Stell dir deine Website wie eine Wohnung in einem Mietshaus vor. WordPress, dein Theme und deine Plugins sind deine Wohnungstür. Die hältst du mit Updates verschlossen. PHP ist die Haustür des ganzen Hauses, und genau dort war diesmal das Schloss kaputt. Um die Haustür kümmert sich nicht der Mieter, sondern der Vermieter, also dein Hoster.
Ein Update von WordPress oder Plugins reicht diesmal nicht. Die Lücke steckt eine Ebene tiefer, in PHP auf dem Server.
Das PHP-Team bewertet beide Lücken mit 9,2 von 10 Punkten, also als kritisch. Der Grund: Ein Angreifer kann über das Internet eigene Befehle auf dem Server ausführen, als wäre er der Besitzer.
So kann das aussehen: Ein Malerbetrieb hat eine WordPress-Seite mit Kontaktformular. Sein Hoster spielt das Update erst ein paar Tage später ein. In der Zwischenzeit legt ein Angreifer unbemerkt ein kleines Programm auf dem Server ab. Die Seite sieht aus wie immer, verschickt aber nachts tausende Spam-Mails. Wochen später landen die Angebote des Betriebs bei Kunden im Spam-Ordner, und Google warnt bei der Suche vor der Seite.
Das Update schließt die Tür. Was in der Zwischenzeit schon hereingekommen ist, entfernt es aber nicht. Deshalb lohnt sich nach dem Update ein zweiter Blick.
Betroffen sind praktisch alle PHP-Versionen der letzten Jahre. Entscheidend ist also nicht, ob deine Website PHP nutzt, sondern ob das Update schon eingespielt ist. Wer sich darum kümmert, hängt davon ab, wie deine Website betrieben wird:
Diese Systeme laufen mit PHP. Deine Website ist gefährdet, solange PHP auf dem Server nicht aktualisiert ist.
Liegt deine Website in einem Paket bei einem Hoster, spielt der das PHP-Update ein. Frag nach, ob das schon passiert ist.
Hast du einen eigenen oder gemieteten Server, musst du oder dein Dienstleister das Update selbst einspielen.
Hier hast du keinen Zugriff auf die Technik dahinter. Um Updates kümmert sich der Anbieter, du musst nichts tun.
Auch manche Netzwerkgeräte, Datenspeicher oder Programme mit Weboberfläche enthalten PHP. Viele Hersteller bringen gerade eigene Updates. Spiel sie ein, sobald sie da sind.
Deine PHP-Version herauszufinden dauert meist nur eine Minute. Es gibt drei einfache Wege:
Wichtig ist die ganze Nummer, also zum Beispiel 8.3.36 und nicht nur 8.3. Daran siehst du, ob das Update schon drin ist:
| Deine Version | Sicher ab | Sicherheitsupdates bis |
|---|---|---|
| PHP 8.5 | 8.5.12 | Ende 2029 |
| PHP 8.4 | 8.4.27 | Ende 2028 |
| PHP 8.3 | 8.3.36 | Ende 2027 |
| PHP 8.2 | 8.2.35 | Ende 2026 |
| PHP 8.1 und älter | Kein offizielles Update | Schon ausgelaufen |
Läuft deine Website noch mit PHP 8.2, wechsle am besten gleich auf 8.3 oder 8.4. Dann bekommt sie noch einige Jahre Sicherheitsupdates. Manche Hoster reparieren auch ältere Versionen selbst. Verlass dich darauf aber nur, wenn dein Hoster es dir ausdrücklich bestätigt.
Manchmal dauert es, bis ein Hoster nachzieht, oder eine alte Website lässt sich nicht so schnell umstellen. Für diese Zeit raten Sicherheitsbehörden in Europa und den USA, die Website vorübergehend vom Netz zu nehmen. Das klingt drastisch, ist für ein paar Stunden oder Tage aber meist das kleinere Übel.
Eine Firewall vor der Website, wie sie manche Hoster oder Dienste wie Cloudflare anbieten, fängt viele Angriffe ab. Sie ist aber nur ein Pflaster und ersetzt das Update nicht.
Ein Wartungsmodus-Plugin in WordPress schützt hier nicht. Die Lücke greift, bevor WordPress überhaupt startet. Abschalten musst du die Website deshalb beim Hoster oder auf dem Server.
Du bist unsicher, ob deine Website betroffen ist, dein Hoster antwortet nicht oder dir kommt etwas merkwürdig vor? Melde dich bei uns. Egal ob wir deine Website gebaut haben oder jemand anderes: Wir helfen dir und finden eine Lösung.
Damit du dich um solche Dinge künftig nicht selbst kümmern musst, übernehmen wir auf Wunsch auch Hosting, Updates und Sicherungen dauerhaft. Mehr dazu unter Webhosting & Wartung.
PHP2Shell ist der Spitzname für zwei schwere Sicherheitslücken in PHP, die am 21. Oktober 2026 geschlossen wurden. Über sie können Angreifer ohne Passwort eigene Befehle auf einem Webserver ausführen.
Nein. Die Lücke steckt in PHP selbst, also eine Ebene unter WordPress. PHP muss auf dem Server aktualisiert werden. WordPress und Plugins solltest du trotzdem aktuell halten.
Frag kurz nach. Viele Agenturen kümmern sich nur um den Bau, nicht um Hosting und Updates. Wer deinen Server betreut, ist auch für das PHP-Update zuständig.
Bei Baukästen wie Wix oder Jimdo kümmert sich der Anbieter um die Technik im Hintergrund. Du musst dort selbst nichts aktualisieren.
Typische Zeichen sind unbekannte Benutzer in WordPress, Umleitungen auf fremde Seiten, eine Warnung von Google in den Suchergebnissen oder E-Mails, die plötzlich im Spam landen. Oft sieht man aber gar nichts. Im Zweifel lass die Website prüfen.
Wenn Angreifer an personenbezogene Daten gekommen sein könnten, etwa aus Kontaktformularen, musst du das in der Regel innerhalb von 72 Stunden der Datenschutzbehörde melden. Was in deinem Fall gilt, klärst du am besten mit deinem Datenschutzbeauftragten oder einer Rechtsberatung.
Ja. Ruf an oder schreib uns, egal wer deine Website gebaut hat oder wo sie liegt. Wir schauen sie uns an und finden mit dir eine Lösung.
Stand: 23. Oktober 2026. Quellen: Sicherheitshinweis des PHP-Teams und Warnung des BSI. Wir passen den Beitrag an, wenn sich etwas Wichtiges ändert.
Tim Ziegler
Inhaber von ZIGLA · hat diesen Beitrag geschrieben
Ruf uns an oder schreib an info@zigla.de. Wir prüfen, ob deine Website sicher ist, und helfen bei jeder Lösung, auch wenn wir sie nicht gebaut haben. Lieber in Ruhe sprechen? Dann buch dir ein kostenloses Erstgespräch.
oder ruf an: 0175 488 3910
Lieber erst stöbern? Schau dir an, wie wir Hosting und Wartung für dich übernehmen, oder lies, ob WordPress oder eine individuelle Website besser zu dir passt.